
Gestisci un marketplace WC Vendors? Uno ricercatore di sicurezza ha segnalato una vulnerabilità in uno degli endpoint REST API del plugin accessibili solo agli amministratori, e l'abbiamo corretta nella versione 2.7.1. Ecco cosa è successo, chi è interessato e cosa devi fare per rimanere protetto.
Cosa è successo
Uno ricercatore di sicurezza ha trovato una vulnerabilità di SQL injection in uno degli endpoint REST API di amministrazione di WC Vendors, il tipo di connessione dietro le quinte che il plugin utilizza per gestire i dati dei venditori. È tracciata come CVE-2026-15351 e classificata come gravità media. La vulnerabilità ci è stata segnalata prima che diventasse pubblica e non ci sono prove che sia stata sfruttata contro siti di clienti.
Intenzionalmente manteniamo vaghi i dettagli tecnici dello sfruttamento in questo avviso. Pubblicare le esatte meccaniche rende più facile per chiunque utilizzi ancora una versione precedente essere preso di mira, quindi ci concentriamo su ciò che conta per te: se sei interessato e cosa fare al riguardo.
Chi è interessato
Ogni marketplace WC Vendors che esegue la versione 2.7.0 o precedente è interessato. Sfruttare la vulnerabilità richiedeva un account WordPress con accesso a livello di Gestore Negozio o superiore (tecnicamente, la capacità manage_woocommerce), non un normale login di cliente o venditore. Il tuo rischio è più alto se hai concesso l'accesso a Gestore Negozio a qualcuno al di fuori del tuo team di amministrazione principale, o se un account Gestore Negozio o Amministratore sul tuo sito utilizza una password debole o riutilizzata.
Cosa abbiamo corretto
Nella versione 2.7.1, abbiamo corretto il modo in cui l'endpoint interessato gestisce l'input che riceve, chiudendo completamente il percorso di iniezione. La correzione non modifica nessuna delle tue impostazioni, record di venditori o dati d'ordine. È un aggiornamento "drop-in".
Cosa dovresti fare
Aggiorna WC Vendors alla versione 2.7.1 o successiva il prima possibile.
- Dal tuo pannello di amministrazione WordPress, vai su Plugin > Plugin installati.
- Trova WC Vendors nell'elenco.
- Se è disponibile un aggiornamento, fai clic su aggiorna ora sotto il nome del plugin.
- Una volta terminato, conferma che il numero di versione mostrato sotto WC Vendors sia 2.7.1 o successivo.
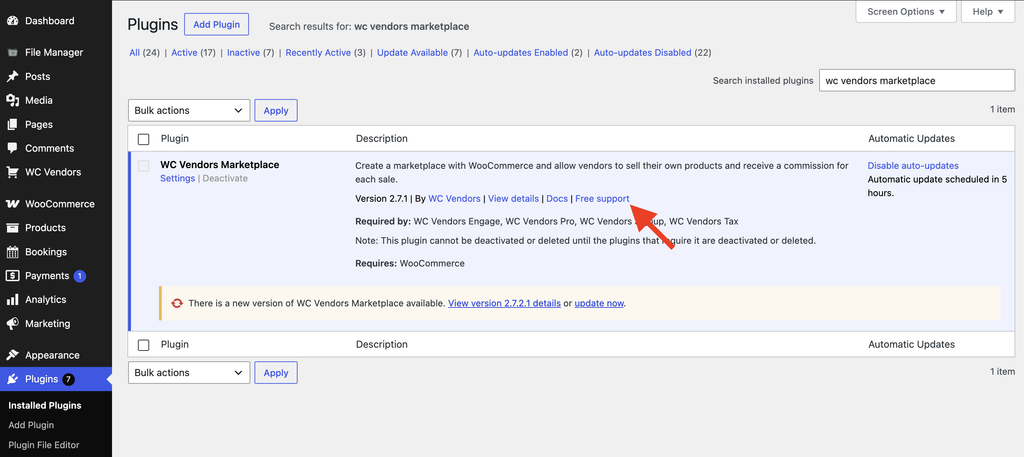
Se hai gli aggiornamenti automatici attivati per WC Vendors, potresti già essere sulla versione 2.7.1. Vale la pena controllare la tua versione per esserne sicuro, specialmente se gestisci più siti marketplace. Se ti viene richiesto di aggiornare a una versione successiva, come la 2.7.2 o la 2.7.2.1, va bene anche così, poiché tali rilasci includono la correzione della 2.7.1 insieme a miglioramenti successivi.
Mentre aggiorni, è anche un buon momento per rivedere chi sul tuo sito ha accesso come Gestore Negozio o Amministratore, e per assicurarti che questi account utilizzino password forti e uniche.
Risoluzione dei problemi
Non sono sicuro di quale versione sto eseguendo
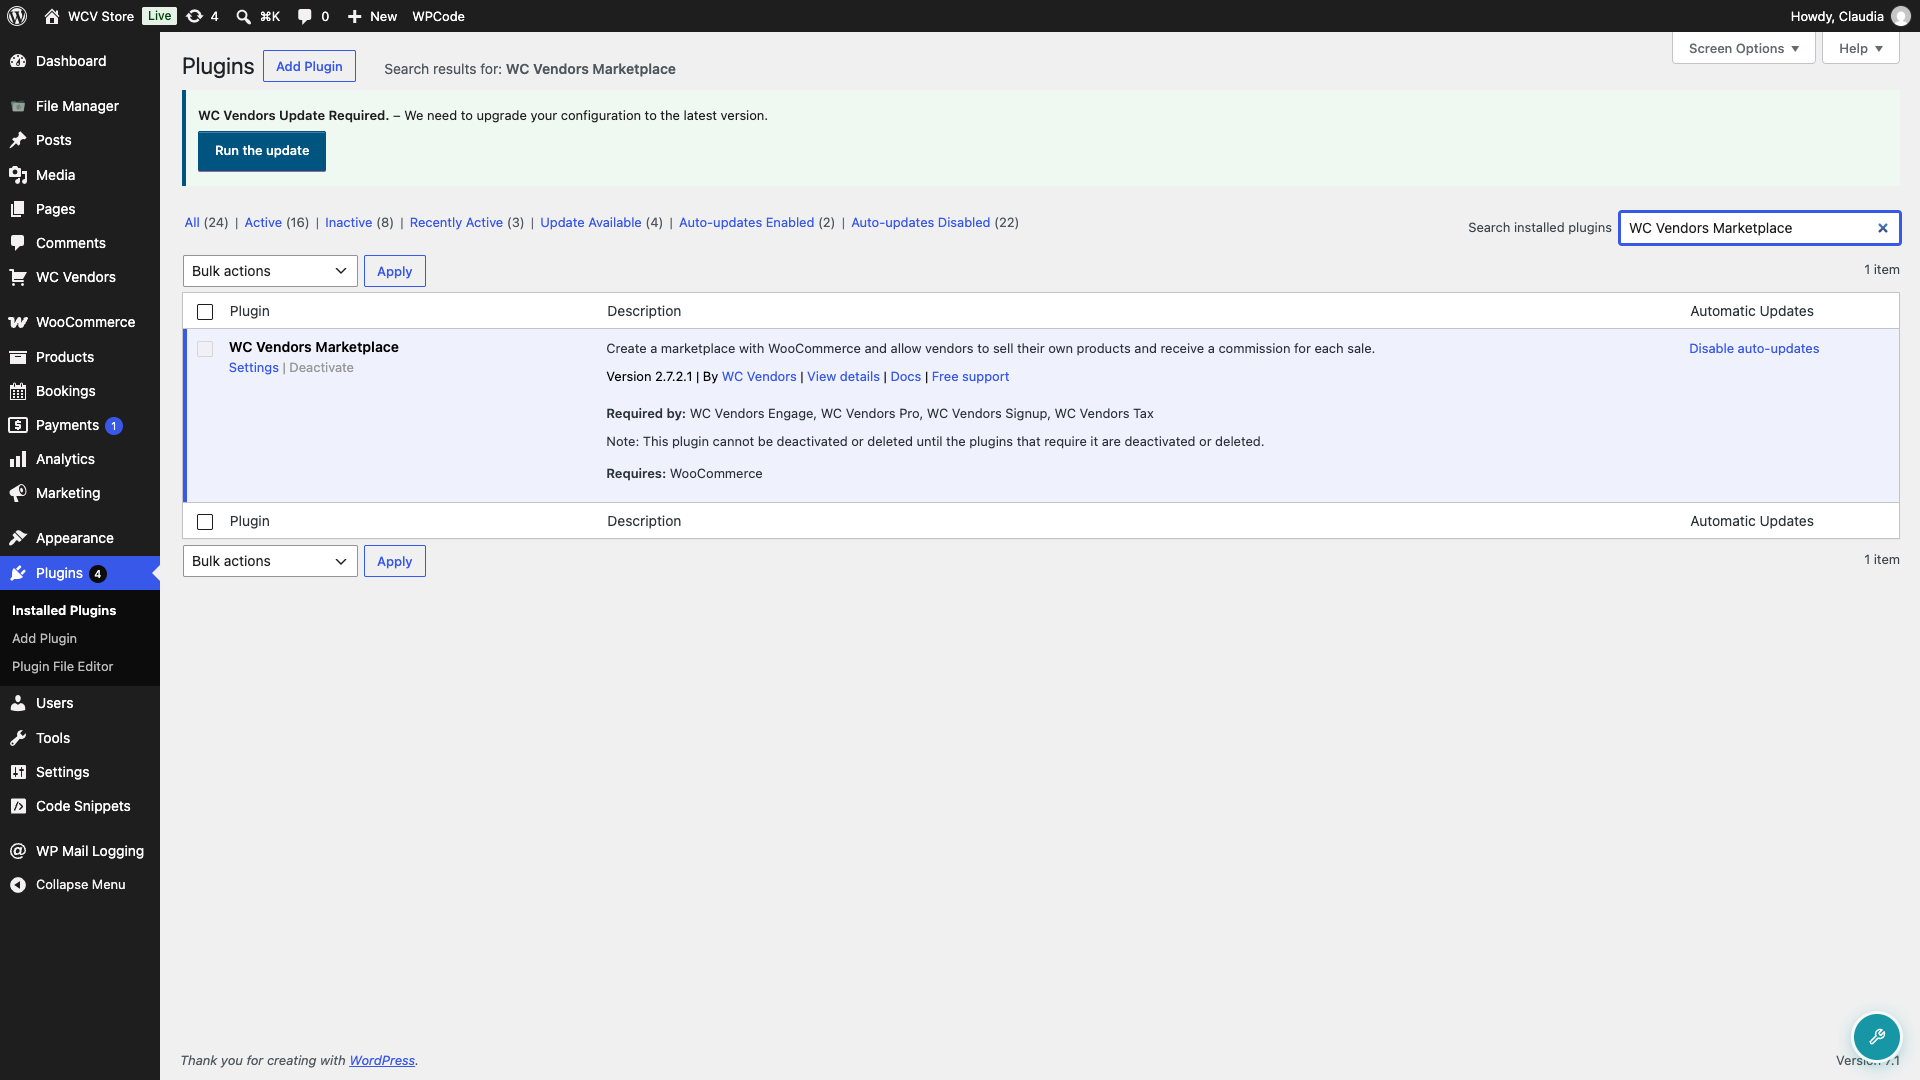
Vai su Plugin > Plugin installati e guarda sotto il nome di WC Vendors. Il numero di versione corrente è elencato lì.
Nessun aggiornamento viene visualizzato nella mia bacheca
WordPress.org potrebbe impiegare un po' di tempo per propagare una nuova release su ogni sito. Prova a fare clic su controlla di nuovo su Bacheca > Aggiornamenti, o cancella la cache di qualsiasi plugin che potrebbe memorizzare un vecchio controllo di aggiornamento del plugin. Se ancora non appare dopo qualche ora, scarica la versione 2.7.1 direttamente dalla pagina del plugin su WordPress.org e caricala manualmente.
Non posso aggiornare subito
Se hai bisogno di tempo prima di poter aggiornare, limita l'accesso a Shop Manager e Amministratore solo a persone di fiducia e assicurati che questi account abbiano password forti e uniche nel frattempo. Aggiorna non appena ti è possibile.
Domande frequenti
Devo cambiare le mie password?
Non è un passaggio obbligatorio per questa specifica correzione, ma utilizzare password forti e uniche per qualsiasi account Shop Manager o Amministratore è sempre una buona pratica.
Come segnalo un problema di sicurezza se ne trovo uno?
Puoi segnalare bug di sicurezza direttamente tramite la nostra Pagina di supporto. Il nostro team interno convaliderà, classificherà e gestirà le tue segnalazioni di sicurezza.
Serve aiuto?
- Utenti Premium: Apri un ticket di supporto
- Utenti Gratuiti: Visita il nostro forum della community