
Betreiben Sie einen WC Vendors Marktplatz? Ein Sicherheitsforscher hat eine Schwachstelle in einem der REST-API-Endpunkte des Plugins, der nur für Administratoren zugänglich ist, gemeldet, und wir haben sie in Version 2.7.1 behoben. Hier erfahren Sie, was passiert ist, wen es betrifft und was Sie tun müssen, um geschützt zu bleiben.
Was ist passiert
Ein Sicherheitsforscher hat eine SQL-Injection-Schwachstelle in einem der Admin-REST-API-Endpunkte von WC Vendors gefunden, der Art von Hintergrundverbindung, die das Plugin zur Verwaltung von Händlerdaten verwendet. Sie ist als CVE-2026-15351 gekennzeichnet und als mittelschwer eingestuft. Die Schwachstelle wurde uns gemeldet, bevor sie öffentlich wurde, und es gibt keine Anzeichen dafür, dass sie gegen Kunden-Websites ausgenutzt wurde.
Wir halten die technischen Details des Exploits in dieser Warnung bewusst vage. Die Veröffentlichung der genauen Funktionsweise erleichtert es jedem, der noch eine ältere Version verwendet, ins Visier genommen zu werden. Daher konzentrieren wir uns auf das, was für Sie wichtig ist: ob Sie betroffen sind und was Sie dagegen tun können.
Wer ist betroffen
Jeder WC Vendors Marktplatz, der Version 2.7.0 oder früher verwendet, ist betroffen. Um die Schwachstelle auszunutzen, war ein WordPress-Konto mit Zugriff auf Shop Manager-Ebene oder höher erforderlich (technisch gesehen die manage_woocommerce-Berechtigung), kein regulärer Kunden- oder Händler-Login. Ihr Risiko ist am höchsten, wenn Sie jemandem außerhalb Ihres Kern-Admin-Teams Zugriff auf den Shop Manager gewährt haben oder wenn ein Shop Manager- oder Administrator-Konto auf Ihrer Website ein schwaches oder wiederverwendetes Passwort verwendet.
Was wir behoben haben
In Version 2.7.1 haben wir korrigiert, wie der betroffene Endpunkt die empfangenen Eingaben verarbeitet, und den Injektionspfad vollständig geschlossen. Die Korrektur ändert keine Ihrer Einstellungen, Händlerdatensätze oder Bestelldaten. Es ist ein Drop-in-Update.
Was Sie tun sollten
Aktualisieren Sie WC Vendors so bald wie möglich auf Version 2.7.1 oder höher.
- Gehen Sie in Ihrem WordPress-Admin zu Plugins > Installierte Plugins.
- Suchen Sie WC Vendors in der Liste.
- Wenn ein Update verfügbar ist, klicken Sie unter dem Plugin-Namen auf jetzt aktualisieren.
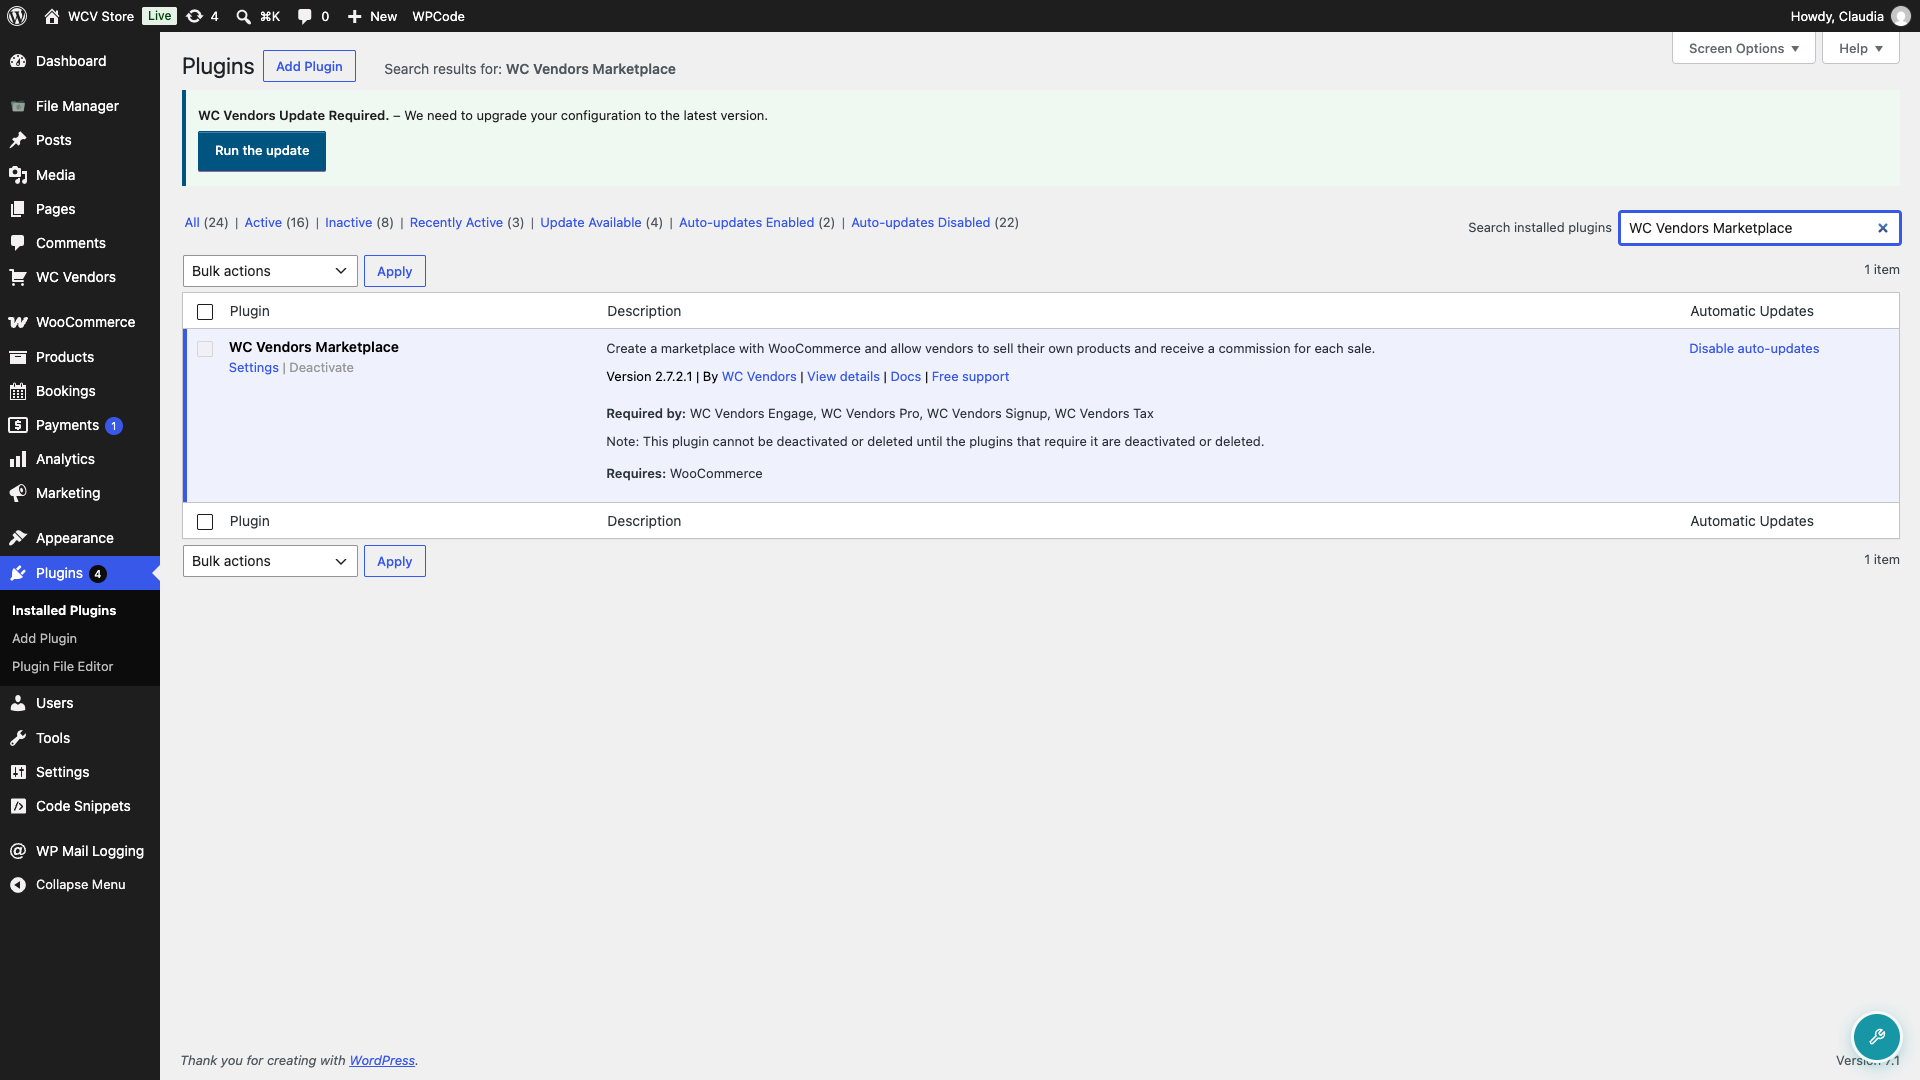
- Bestätigen Sie nach Abschluss, dass die Versionsnummer unter WC Vendors 2.7.1 oder höher anzeigt.
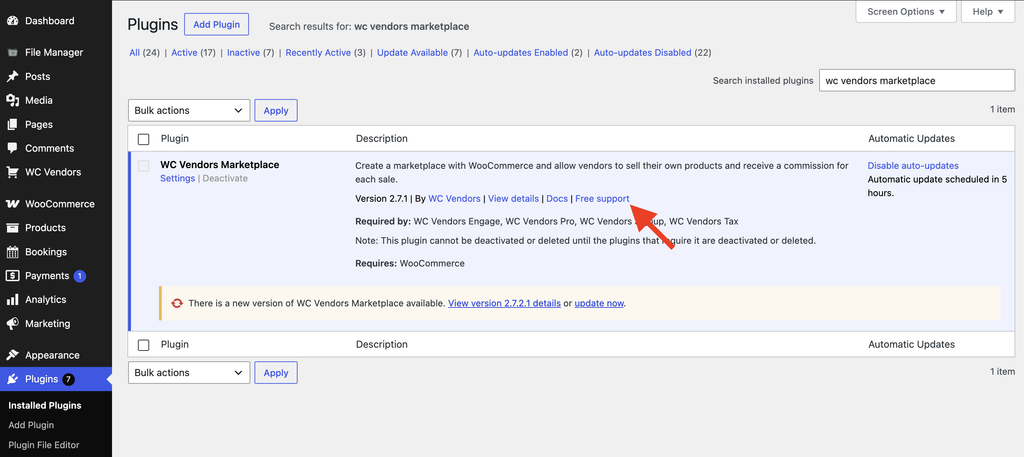
Wenn Sie automatische Updates für WC Vendors aktiviert haben, sind Sie möglicherweise bereits auf Version 2.7.1. Es lohnt sich, Ihre Version zu überprüfen, um sicherzugehen, insbesondere wenn Sie mehr als einen Marktplatz verwalten. Wenn Sie aufgefordert werden, auf eine spätere Version wie 2.7.2 oder 2.7.2.1 zu aktualisieren, ist das auch in Ordnung, da diese Versionen die Korrektur von 2.7.1 zusammen mit späteren Verbesserungen enthalten.
Während Sie aktualisieren, ist es auch eine gute Gelegenheit zu überprüfen, wer auf Ihrer Website Zugriff auf Shop Manager oder Administrator hat und um sicherzustellen, dass diese Konten starke, eindeutige Passwörter verwenden.
Fehlerbehebung
Ich bin mir nicht sicher, welche Version ich verwende
Gehen Sie zu Plugins > Installierte Plugins und schauen Sie unter dem Namen WC Vendors nach. Die aktuelle Versionsnummer wird dort angezeigt.
Es wird kein Update in meinem Dashboard angezeigt
WordPress.org kann eine Weile dauern, bis eine neue Version auf jeder Website verbreitet wird. Versuchen Sie, auf Dashboard > Updates auf Erneut prüfen zu klicken, oder leeren Sie jeden Caching-Plugin, der eine alte Plugin-Update-Prüfung speichern könnte. Wenn es nach ein paar Stunden immer noch nicht erscheint, laden Sie 2.7.1 direkt von der WordPress.org-Seite des Plugins herunter und laden Sie es manuell hoch.
Ich kann nicht sofort aktualisieren
Wenn Sie Zeit benötigen, bevor Sie aktualisieren können, beschränken Sie den Zugriff von Shop-Manager und Administrator auf Personen, denen Sie vertrauen, und stellen Sie sicher, dass diese Konten in der Zwischenzeit starke, eindeutige Passwörter haben. Aktualisieren Sie, sobald Sie dazu in der Lage sind.
Häufig gestellte Fragen
Muss ich meine Passwörter ändern?
Es ist kein erforderlicher Schritt für diese spezielle Korrektur, aber die Verwendung starker, eindeutiger Passwörter für jedes Shop-Manager- oder Administratorkonto ist immer eine gute Praxis.
Wie melde ich ein Sicherheitsproblem, wenn ich eines finde?
Sie können Sicherheitsprobleme direkt über unsere Support-Seite melden. Unser internes Team wird Ihre Sicherheitsberichte validieren, einstufen und bearbeiten.
Brauchen Sie Hilfe?
- Premium-Benutzer: Support-Ticket eröffnen
- Kostenlose Benutzer: Besuchen Sie unser Community-Forum