
¿Gestionas un marketplace de WC Vendors? Un investigador de seguridad informó de una vulnerabilidad en uno de los puntos de conexión de la API REST solo para administradores del plugin, y la hemos corregido en la versión 2.7.1. Esto es lo que sucedió, a quién afecta y qué necesitas hacer para mantenerte protegido.
Qué sucedió
Un investigador de seguridad encontró una vulnerabilidad de inyección SQL en uno de los puntos de conexión de la API REST para administradores de WC Vendors, el tipo de conexión "entre bastidores" que utiliza el plugin para gestionar los datos de los vendedores. Está catalogada como CVE-2026-15351 y tiene una gravedad Media. La vulnerabilidad se nos informó antes de que se hiciera pública y no ha salido a la luz ninguna evidencia de que se haya explotado contra sitios de clientes.
Intencionadamente, mantenemos vagos los detalles técnicos de la explotación en este aviso. Publicar la mecánica exacta facilita que cualquiera que siga utilizando una versión anterior sea atacado, por lo que nos centramos en lo que es importante para ti: si estás afectado y qué hacer al respecto.
A quién afecta
Todos los marketplaces de WC Vendors que ejecuten la versión 2.7.0 o anterior se ven afectados. Explotar la vulnerabilidad requería una cuenta de WordPress con acceso de Gestor de Tienda o superior (técnicamente, la capacidad manage_woocommerce), no un inicio de sesión de cliente o vendedor normal. Tu riesgo es mayor si has otorgado acceso de Gestor de Tienda a alguien fuera de tu equipo de administración principal, o si una cuenta de Gestor de Tienda o Administrador en tu sitio utiliza una contraseña débil o reutilizada.
Qué corregimos
En la versión 2.7.1, corregimos cómo el punto de conexión afectado maneja la entrada que recibe, cerrando completamente la ruta de inyección. La corrección no cambia ninguna de tus configuraciones, registros de vendedores ni datos de pedidos. Es una actualización "plug-and-play".
Qué deberías hacer
Actualiza WC Vendors a la versión 2.7.1 o posterior lo antes posible.
- Desde tu panel de administración de WordPress, ve a Plugins > Plugins Instalados.
- Busca WC Vendors en la lista.
- Si hay una actualización disponible, haz clic en actualizar ahora debajo del nombre del plugin.
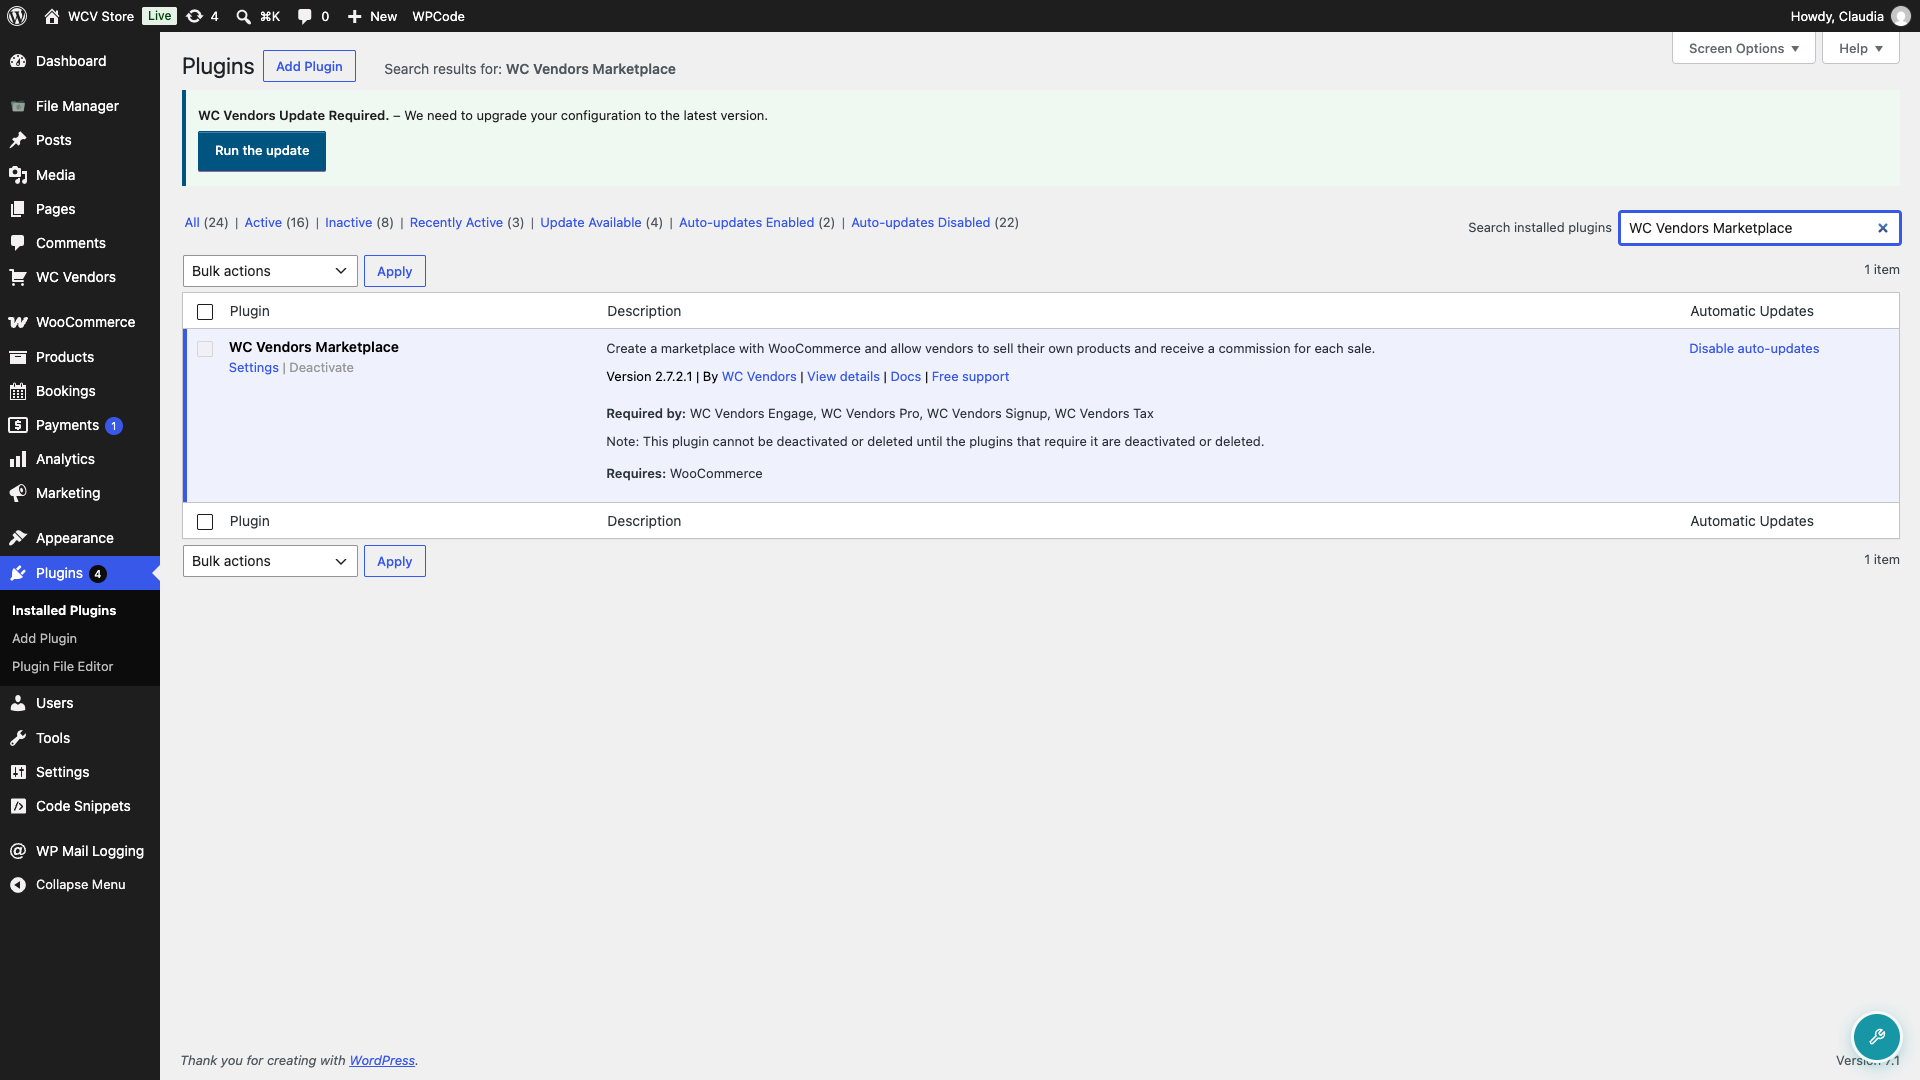
- Una vez que termine, confirma que el número de versión que aparece debajo de WC Vendors indica 2.7.1 o posterior.
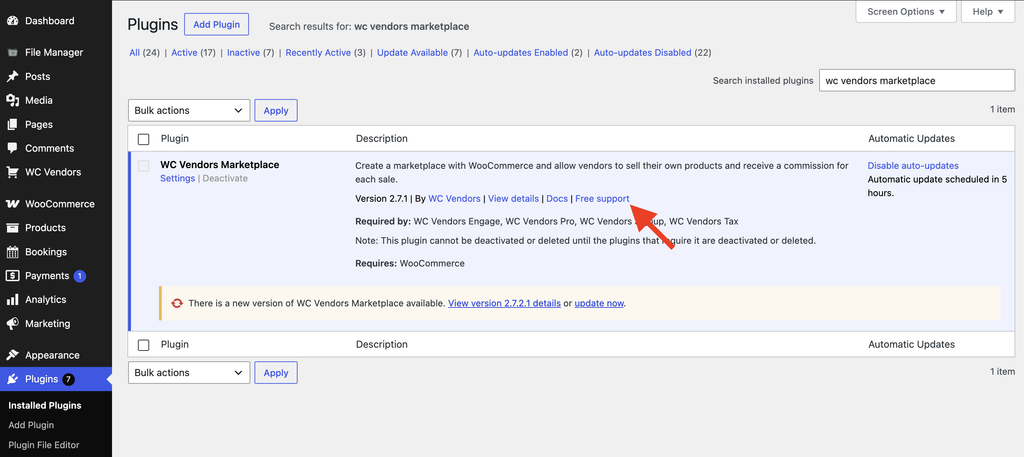
Si tienes las actualizaciones automáticas activadas para WC Vendors, es posible que ya estés en la versión 2.7.1. Vale la pena comprobar tu versión para estar seguro, especialmente si gestionas más de un sitio de marketplace. Si se te pide que actualices a una versión posterior, como la 2.7.2 o 2.7.2.1, eso también está bien, ya que esas versiones incluyen la corrección de la 2.7.1 junto con mejoras posteriores.
Mientras actualizas, también es un buen momento para revisar quién tiene acceso de Gestor de Tienda o Administrador en tu sitio y para asegurarte de que esas cuentas utilizan contraseñas seguras y únicas.
Solución de problemas
No estoy seguro de qué versión estoy ejecutando
Ve a Plugins > Plugins instalados y busca debajo del nombre de WC Vendors. El número de versión actual se muestra allí.
No aparece ninguna actualización en mi panel
WordPress.org puede tardar un poco en propagar una nueva versión a cada sitio. Intenta hacer clic en comprobar de nuevo en Panel > Actualizaciones, o borra la caché de cualquier plugin que pueda estar almacenando una comprobación antigua de actualizaciones de plugins. Si todavía no aparece después de unas horas, descarga la versión 2.7.1 directamente de la página de WordPress.org del plugin y súbela manualmente.
No puedo actualizar de inmediato
Si necesitas tiempo antes de poder actualizar, limita el acceso de Gerente de Tienda y Administrador a personas de tu confianza, y asegúrate de que esas cuentas tengan contraseñas seguras y únicas mientras tanto. Actualiza tan pronto como te sea posible.
Preguntas frecuentes
¿Necesito cambiar mis contraseñas?
No es un paso obligatorio para esta corrección específica, pero usar contraseñas seguras y únicas para cualquier cuenta de Gerente de Tienda o Administrador es siempre una buena práctica.
¿Cómo informo de un problema de seguridad si encuentro uno?
Puedes informar de errores de seguridad directamente a través de nuestra página de Soporte. Nuestro equipo interno validará, clasificará y gestionará tus informes de seguridad.
¿Necesitas ayuda?
- Usuarios premium: Abrir un ticket de soporte
- Usuarios gratuitos: Visita nuestro foro de la comunidad