
Prowadzisz marketplace WC Vendors? Badacz ds. bezpieczeństwa zgłosił lukę w jednym z punktów końcowych REST API dostępnych tylko dla administratorów wtyczki i naprawiliśmy ją w wersji 2.7.1. Oto, co się stało, kogo to dotyczy i co musisz zrobić, aby pozostać chronionym.
Co się stało
Badacz ds. bezpieczeństwa odkrył lukę polegającą na wstrzykiwaniu SQL w jednym z punktów końcowych REST API WC Vendors dostępnych dla administratorów, czyli w rodzaju połączenia „zza kulis”, którego wtyczka używa do zarządzania danymi sprzedawców. Jest ona śledzona jako CVE-2026-15351 i oceniona jako średnio groźna. Luka została nam zgłoszona, zanim stała się publiczna, i nie ma dowodów na jej wykorzystanie przeciwko witrynom klientów.
Celowo zachowujemy techniczne szczegóły luki w tym zaleceniu w tajemnicy. Publikowanie dokładnych mechanizmów ułatwia atakowanie osób, które nadal korzystają ze starszej wersji, dlatego skupiamy się na tym, co jest dla Ciebie ważne: czy jesteś dotknięty i co z tym zrobić.
Kogo to dotyczy
Dotyczy to każdego marketplace WC Vendors działającego w wersji 2.7.0 lub starszej. Wykorzystanie luki wymagało konta WordPress z dostępem na poziomie Menedżera Sklepu lub wyższym (technicznie uprawnienie manage_woocommerce), a nie zwykłego loginu klienta lub sprzedawcy. Twoje ryzyko jest najwyższe, jeśli udzieliłeś dostępu Menedżera Sklepu komuś spoza Twojego głównego zespołu administracyjnego, lub jeśli konto Menedżera Sklepu lub Administratora w Twojej witrynie używa słabego lub ponownie wykorzystywanego hasła.
Co naprawiliśmy
W wersji 2.7.1 poprawiliśmy sposób, w jaki obsługiwany jest punkt końcowy, który otrzymuje dane wejściowe, całkowicie zamykając ścieżkę wstrzykiwania. Poprawka nie zmienia żadnych Twoich ustawień, rekordów sprzedawców ani danych zamówień. Jest to aktualizacja typu „drop-in”.
Co powinieneś zrobić
Zaktualizuj WC Vendors do wersji 2.7.1 lub nowszej tak szybko, jak to możliwe.
- Z poziomu panelu administratora WordPress przejdź do Wtyczki > Zainstalowane wtyczki.
- Znajdź WC Vendors na liście.
- Jeśli dostępna jest aktualizacja, kliknij aktualizuj teraz pod nazwą wtyczki.
- Po zakończeniu upewnij się, że numer wersji wyświetlany pod WC Vendors to 2.7.1 lub nowszy.
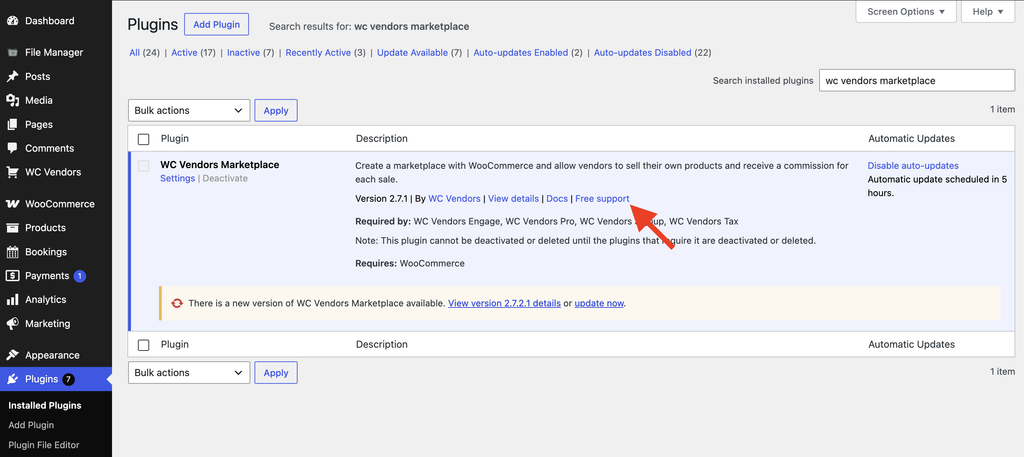
Jeśli masz włączone automatyczne aktualizacje dla WC Vendors, możesz już korzystać z wersji 2.7.1. Warto sprawdzić swoją wersję, aby się upewnić, zwłaszcza jeśli zarządzasz więcej niż jednym marketplace. Jeśli pojawi się monit o aktualizację do nowszej wersji, takiej jak 2.7.2 lub 2.7.2.1, jest to również w porządku, ponieważ te wydania zawierają poprawkę z wersji 2.7.1 wraz z późniejszymi ulepszeniami.
Podczas aktualizacji warto również przejrzeć, kto na Twojej stronie ma dostęp Menedżera Sklepu lub Administratora, i upewnić się, że te konta używają silnych, unikalnych haseł.
Rozwiązywanie problemów
Nie jestem pewien, której wersji używam
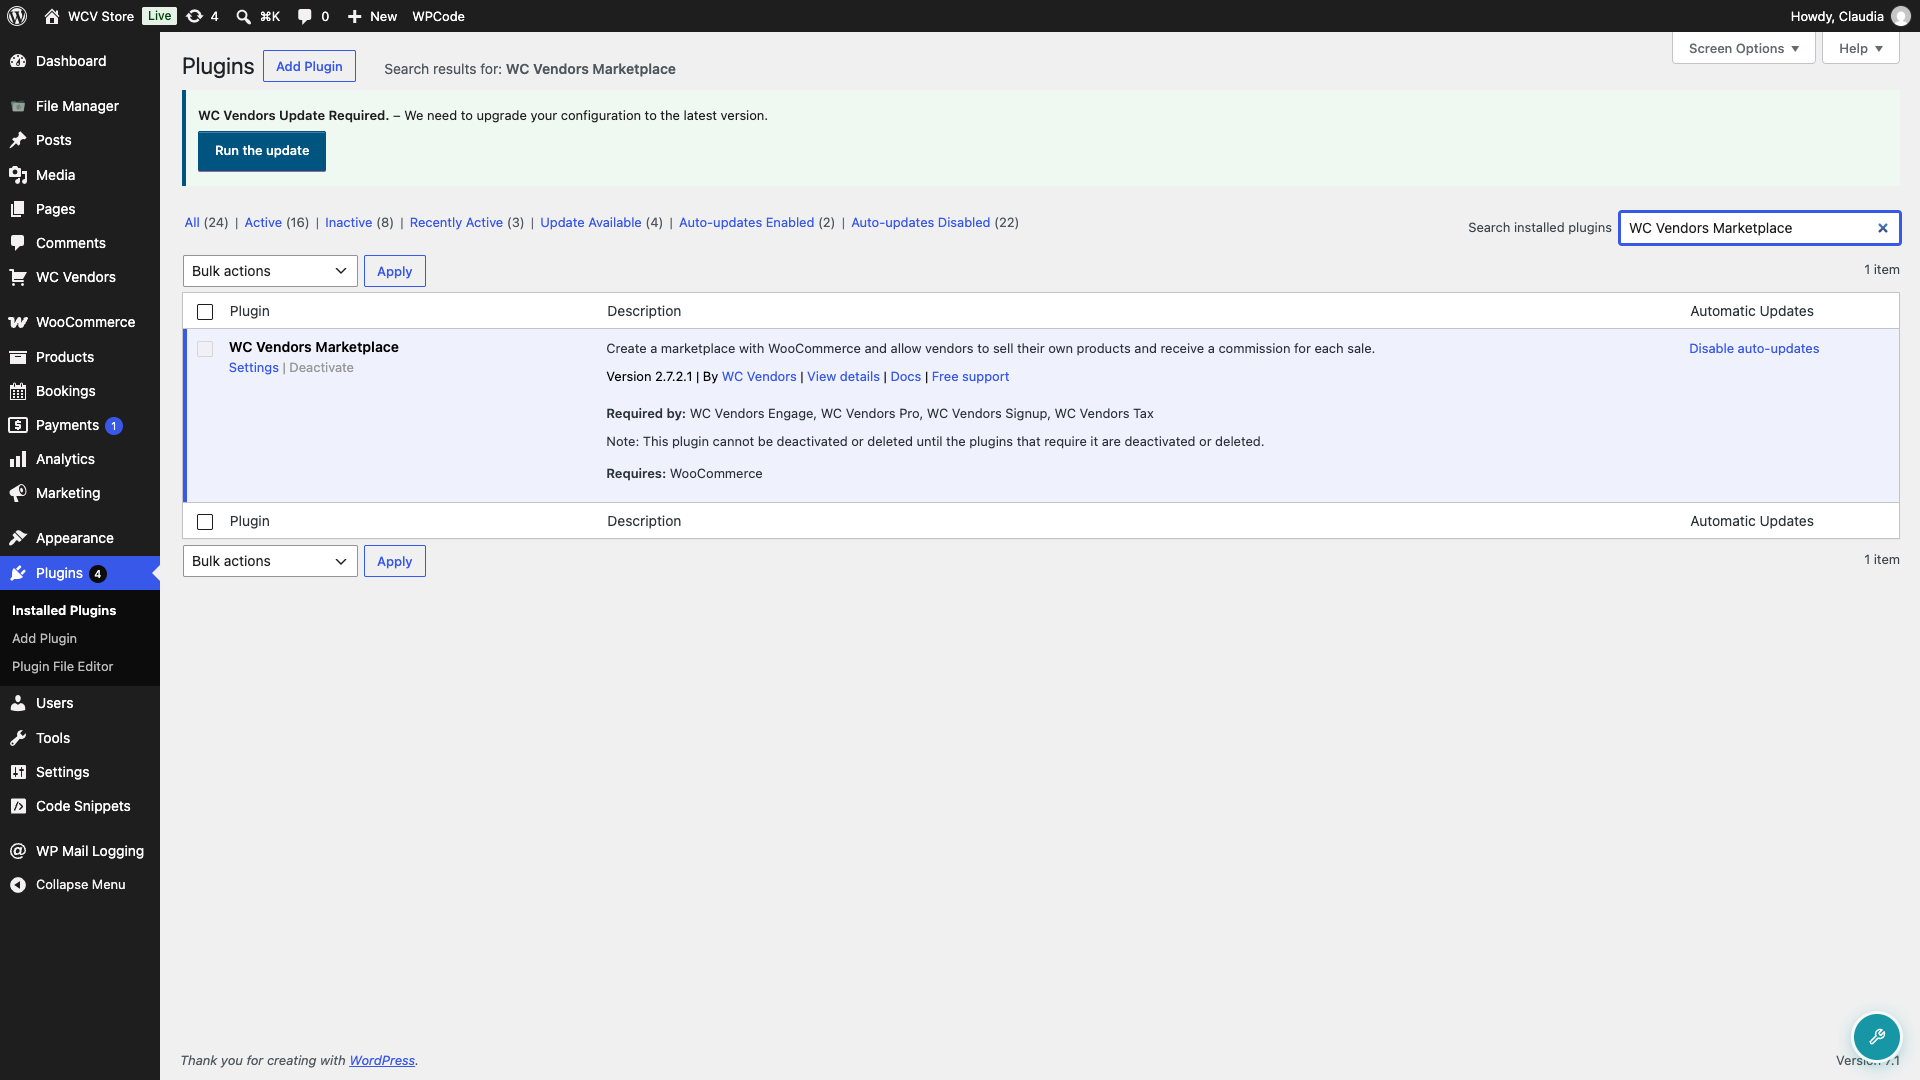
Przejdź do Wtyczki > Zainstalowane wtyczki i spójrz pod nazwą WC Vendors. Aktualny numer wersji jest tam podany.
Nie widzę aktualizacji w moim panelu
WordPress.org może potrzebować trochę czasu, aby udostępnić nowe wydanie na każdej stronie. Spróbuj kliknąć sprawdź ponownie w Panel > Aktualizacje lub wyczyść pamięć podręczną wtyczki, która może przechowywać stare wyniki sprawdzania aktualizacji wtyczki. Jeśli nadal się nie pojawi po kilku godzinach, pobierz wersję 2.7.1 bezpośrednio ze strony wtyczki w WordPress.org i zainstaluj ją ręcznie.
Nie mogę od razu zaktualizować
Jeśli potrzebujesz czasu przed aktualizacją, ogranicz dostęp menedżera sklepu i administratora do zaufanych osób i upewnij się, że te konta mają w międzyczasie silne, unikalne hasła. Zaktualizuj tak szybko, jak to możliwe.
Często zadawane pytania
Czy muszę zmienić hasła?
Nie jest to wymagany krok w przypadku tej konkretnej poprawki, ale używanie silnych, unikalnych haseł dla każdego konta menedżera sklepu lub administratora jest zawsze dobrą praktyką.
Jak zgłosić problem bezpieczeństwa, jeśli go znajdę?
Możesz zgłaszać błędy bezpieczeństwa bezpośrednio za pośrednictwem naszej strony pomocy technicznej. Nasz wewnętrzny zespół zweryfikuje, sklasyfikuje i zajmie się Twoimi zgłoszeniami dotyczącymi bezpieczeństwa.
Potrzebujesz pomocy?
- Użytkownicy premium: Otwórz zgłoszenie wsparcia
- Użytkownicy darmowi: Odwiedź nasze forum społecznościowe