
Vous gérez une marketplace WC Vendors ? Un chercheur en sécurité a signalé une vulnérabilité dans l'un des points de terminaison de l'API REST réservés aux administrateurs du plugin, et nous l'avons corrigée dans la version 2.7.1. Voici ce qui s'est passé, qui est concerné et ce que vous devez faire pour rester protégé.
Ce qui s'est passé
Un chercheur en sécurité a découvert une vulnérabilité d'injection SQL dans l'un des points de terminaison REST de l'API d'administration de WC Vendors, le type de connexion en coulisses que le plugin utilise pour gérer les données des vendeurs. Elle est suivie sous le nom CVE-2026-15351 et classée comme de gravité moyenne. La vulnérabilité nous a été signalée avant de devenir publique, et aucune preuve de son exploitation contre des sites clients n'a été découverte.
Nous gardons intentionnellement vagues les détails techniques de l'exploit dans cet avis. La publication des mécanismes exacts facilite le ciblage de toute personne exécutant encore une ancienne version, nous nous concentrons donc sur ce qui est important pour vous : si vous êtes concerné et quoi faire.
Qui est concerné
Toutes les marketplaces WC Vendors exécutant la version 2.7.0 ou antérieure sont concernées. L'exploitation de la vulnérabilité nécessitait un compte WordPress avec un accès de niveau Gestionnaire de boutique ou supérieur (techniquement, la capacité manage_woocommerce), et non un simple compte client ou vendeur. Votre risque est le plus élevé si vous avez accordé un accès de Gestionnaire de boutique à une personne extérieure à votre équipe d'administration principale, ou si un compte Gestionnaire de boutique ou Administrateur sur votre site utilise un mot de passe faible ou réutilisé.
Ce que nous avons corrigé
Dans la version 2.7.1, nous avons corrigé la manière dont le point de terminaison affecté gère les entrées qu'il reçoit, fermant ainsi complètement le chemin d'injection. La correction ne modifie aucun de vos paramètres, enregistrements de vendeurs ou données de commande. C'est une mise à jour transparente.
Ce que vous devriez faire
Mettez à jour WC Vendors vers la version 2.7.1 ou ultérieure dès que possible.
- Depuis votre administration WordPress, allez dans Plugins > Plugins installés.
- Trouvez WC Vendors dans la liste.
- Si une mise à jour est disponible, cliquez sur mettre à jour maintenant sous le nom du plugin.
- Une fois terminée, confirmez que le numéro de version affiché sous WC Vendors indique 2.7.1 ou une version ultérieure.
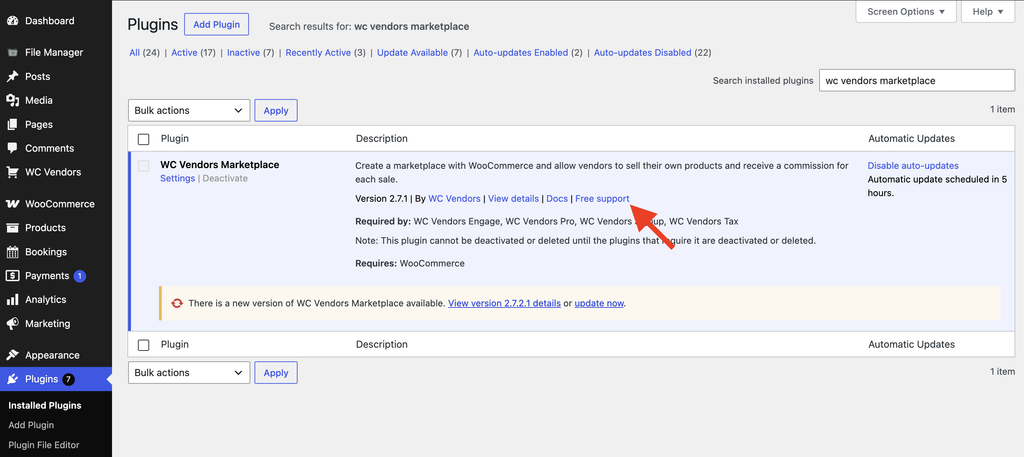
Si vous avez activé les mises à jour automatiques pour WC Vendors, vous êtes peut-être déjà sur la version 2.7.1. Il est utile de vérifier votre version pour en être sûr, surtout si vous gérez plusieurs sites de marketplace. Si vous êtes invité à mettre à jour vers une version ultérieure, telle que 2.7.2 ou 2.7.2.1, c'est également bien, car ces versions incluent la correction de la 2.7.1 ainsi que des améliorations ultérieures.
Pendant que vous effectuez la mise à jour, c'est aussi le bon moment pour vérifier qui a un accès de Gestionnaire de boutique ou d'Administrateur sur votre site, et pour vous assurer que ces comptes utilisent des mots de passe forts et uniques.
Dépannage
Je ne suis pas sûr de la version que j'utilise
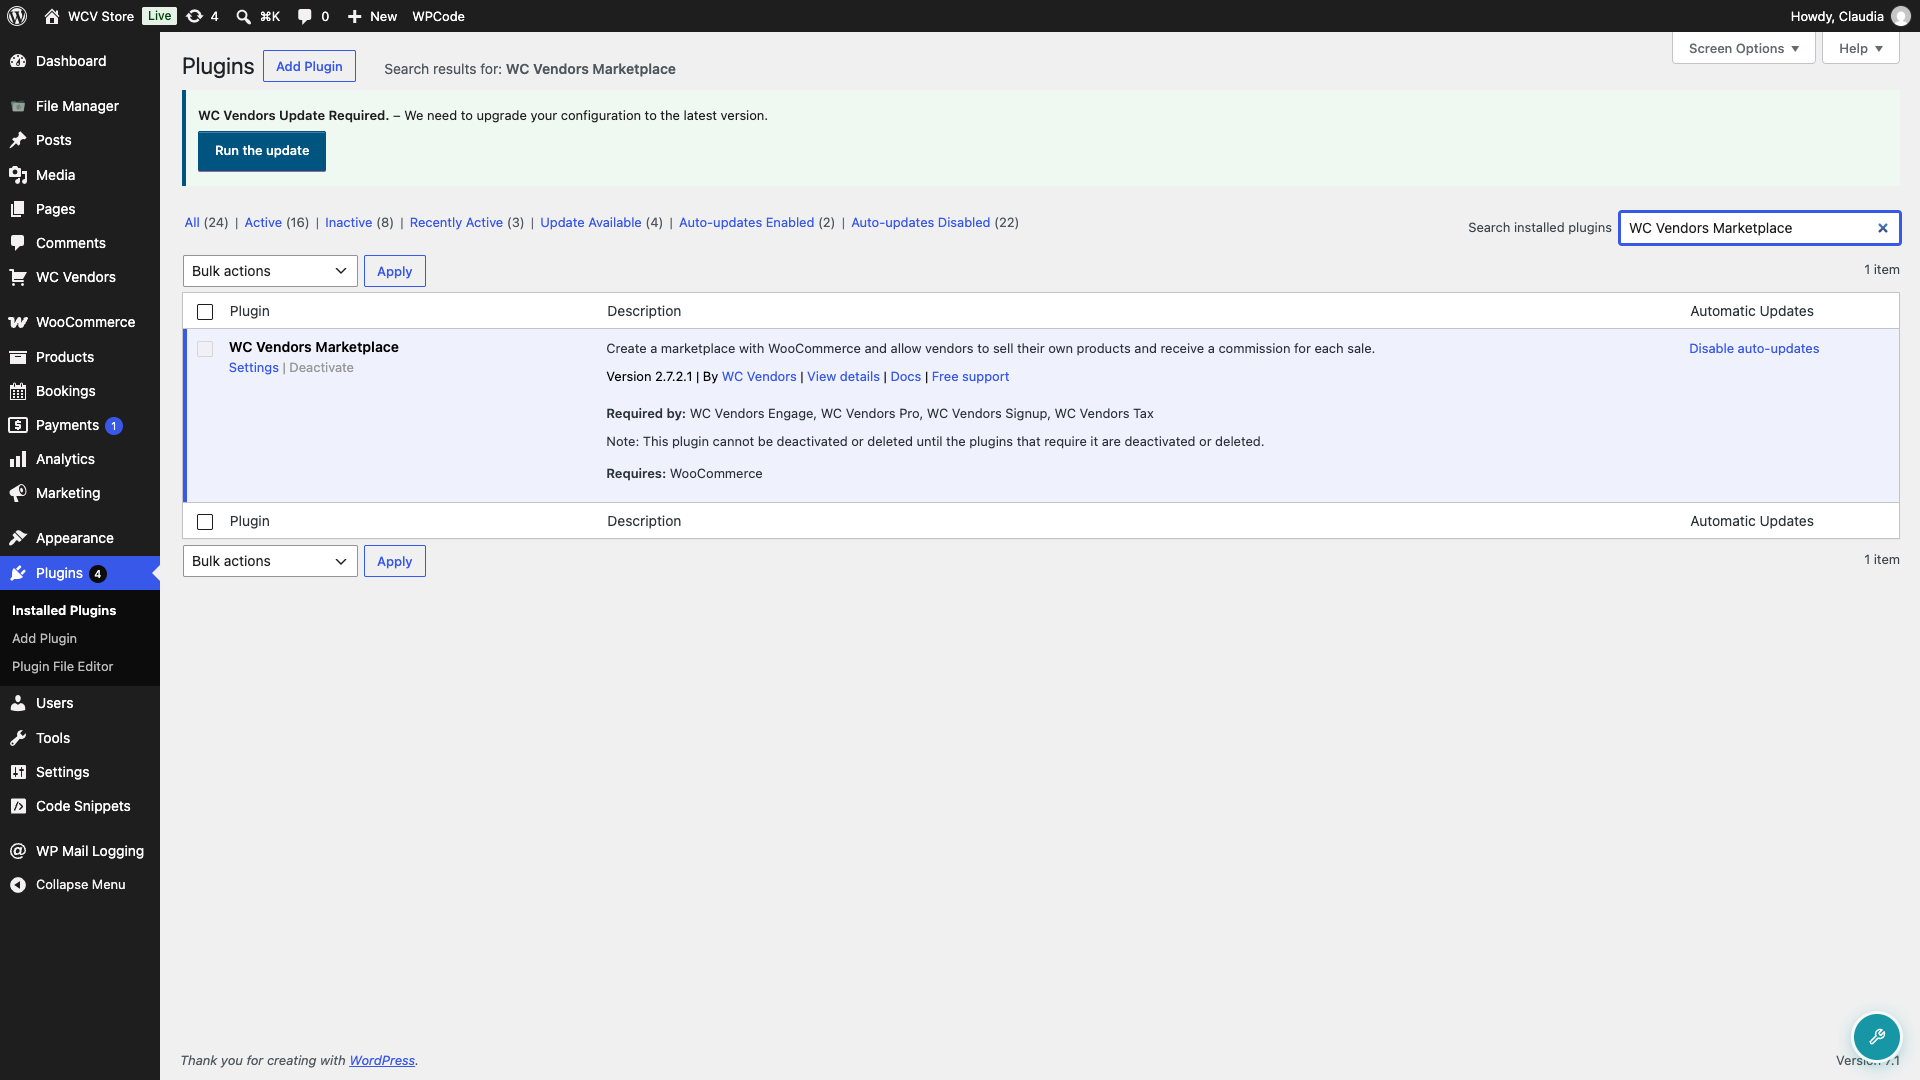
Allez dans Plugins > Plugins installés et regardez sous le nom de WC Vendors. Le numéro de version actuel y est indiqué.
Aucune mise à jour ne s'affiche dans mon tableau de bord
WordPress.org peut mettre un peu de temps à propager une nouvelle version sur tous les sites. Essayez de cliquer sur vérifier à nouveau dans Tableau de bord > Mises à jour, ou videz le cache de tout plugin qui pourrait stocker une ancienne vérification de mise à jour de plugin. Si elle n’apparaît toujours pas après quelques heures, téléchargez la version 2.7.1 directement depuis la page WordPress.org du plugin et téléchargez-la manuellement.
Je ne peux pas mettre à jour tout de suite
Si vous avez besoin de temps avant de pouvoir mettre à jour, limitez l'accès des responsables de boutique et des administrateurs aux personnes de confiance, et assurez-vous que ces comptes ont des mots de passe forts et uniques entre-temps. Mettez à jour dès que vous le pouvez.
Questions fréquemment posées
Dois-je changer mes mots de passe ?
Ce n’est pas une étape obligatoire pour cette correction spécifique, mais utiliser des mots de passe forts et uniques pour tout compte de responsable de boutique ou d’administrateur est toujours une bonne pratique.
Comment signaler un problème de sécurité si j’en trouve un ?
Vous pouvez signaler les bugs de sécurité directement via notre page de support. Notre équipe interne validera, triera et traitera vos rapports de sécurité.
Besoin d'aide ?
- Utilisateurs premium : Ouvrir un ticket de support
- Utilisateurs gratuits : Visitez notre forum communautaire